Twitter鍵垢閲覧アプリの罠!非公開ツイートを見る裏ワザ検証
X(旧Twitter)を利用していると、どうしても中身が気になる非公開アカウント(通称:鍵垢)に遭遇することがあります。「相手に知られずに投稿を読みたい」「フォロー許可なしで見る方法はないのか」という心理につけ込むように、ネット上やSNSの広告では「Twitterの鍵垢閲覧アプリ」や「非公開ツイートを見る裏ワザ」といった甘い誘い文句が飛び交っています。
しかし、こうしたツールの裏側には、重大なセキュリティリスクやアカウント乗っ取りの罠が巧妙に仕掛けられています。本稿では、ITジャーナリズムの視点から「鍵垢閲覧アプリ」の仕組みと真実、被害の実態、そして公式セキュリティ仕様に基づく正しい知識を網羅的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年現在のX公式システム上、相手のフォロー承認なしに非公開ツイートを閲覧できる外部アプリや裏ワザは技術的に「100%存在しない」。
- 要点2:「鍵垢が見られる」と謳うツールやサイトの正体は、アカウント乗っ取りや個人情報搾取を目的としたフィッシング・悪質連携アプリである。
- 要点3:万が一連携した場合は即座にアプリ連携を解除し、パスワード変更と2段階認証の再設定を行う自衛策が不可欠となる。
【噂の真相】Twitter鍵垢閲覧アプリで非公開ツイートは見れるのか?
ネット検索やSNS上で定期的にトレンド入りする「Twitter鍵垢見る方法」や「X非公開アカウント閲覧ツール」の噂ですが、結論から言えば、フォロー許可なしで非公開ツイートを閲覧できるアプリやウェブサイトは一切存在しません。
Xのサーバーサイドでは、アカウントが非公開に設定された瞬間、投稿データの配信対象が「承認済みフォロワーのユニークID」に厳密に限定されます。Xの公式API(Application Programming Interface)においても、非公開アカウントのタイムライン取得には正規のアクセストークンとフォロワー権限が必須です。第三者が作成した外部アプリが、公式サーバーの暗号化通信や認証バリアを突破して投稿データを抜き出すことは構造上不可能です。
それにもかかわらず、「このアプリを使ったら元恋人の鍵垢が見られた」「鍵垢チェッカーで投稿が丸見えになった」といった投稿がネット上で散見されるのはなぜでしょうか。現場のサイバーセキュリティ調査によると、こうした書き込みの大半は詐欺グループによる自作自演(サクラ投稿)やボットによる偽の口コミであることが判明しています。
【危険な罠】鍵垢閲覧サイト・アプリに潜むアカウント乗っ取りの手口
「非公開ツイートが見られる」と宣伝するツールを利用しようとすると、ほぼ例外なく「Xアカウントでサインイン」「外部連携を許可」という画面が表示されます。ここに極めて悪質なアカウント乗っ取りの手口が隠されています。
攻撃者の狙いは、鍵垢のデータを盗み出すことではなく、ツールを使おうとしたユーザー自身のアカウント権限や個人情報を奪うことです。アクセス権を一度許可してしまうと、以下のような深刻な被害が連鎖的に発生します。
| 項目 | 詳細・手口の手法 | 一般的なリスク水準 | 編集部の見解・実態評価 |
|---|---|---|---|
| 悪質なOAuth連携 | 「読み取り・書き込み・DM送信」などの包括的権限を騙し取る | 極めて危険(乗っ取り率高) | 自身のフォロワー全員にスパムDMを一斉送信される被害が多発。 |
| 偽ログイン画面(フィッシング) | 公式と見分けがつかない偽画面でID・パスワードを入力させる | アカウント完全喪失リスク | クレデンシャル情報がダークウェブ等に即座に転売される。 |
| 課金・有料サブスク詐欺 | 「閲覧にはプレミアム登録が必要」と称してクレジットカード決済を要求 | 金銭的被害・カード情報漏洩 | 決済後も鍵垢は見えず、毎月不正請求が続く悪質な手口。 |
| 不正スクリプト・拡張機能 | ブラウザ拡張機能をインストールさせ、Cookieやセッション情報を窃取 | 端末全体の情報流出 | 他SNSやWebメールまで不正ログインされる二次被害へ直結。 |
外部連携アプリの安全性を軽視して安易に認証を与えてしまうと、自分自身がスパムの発信源となり、社会的信用を失う結果を招きます。鍵垢閲覧サイトの危険性は、単に「見られない」で済む問題ではなく、重大な個人情報流出リスクと背中合わせであることを認識しなければなりません。
【実態検証】「非公開ツイートを見る裏ワザ」の正体と利用者の生の声
知恵袋や掲示板、SNSのコミュニティを調査すると、「裏ワザを使って鍵垢が見られた」と主張するケースが稀に存在します。しかし、それらの実態を精査すると、技術的なバグや裏ワザではなく、単純な仕様の誤解や公開状態の痕跡を見ているに過ぎないことが分かります。
ネット上で流布されている主な「裏ワザ」の検証結果は以下の通りです。
1. Google検索のキャッシュやWeb魚拓
過去にアカウントが「公開状態」だった時期がある場合、検索エンジンのクローラーがインデックスした当時のキャッシュや、Webアーカイブサービスに保存された過去ログがヒットすることがあります。これは過去の公開投稿を見ているだけであり、鍵垢設定後に投稿された非公開ツイートを取得することは不可能です。
2. サードパーティによる公開引用やスクショの流出
鍵垢内のフォロワーが投稿のスクリーンショットを外部に流出させたり、鍵垢になる前のツイートが他ユーザーに引用リツイートされていたケースです。これも第三者の行動によるものであり、閲覧ツール等の成果ではありません。
3. リプライ相手の投稿から文脈を推測する手法
公開アカウントが鍵垢に対して送ったリプライは誰でも閲覧可能です。しかし、鍵垢側が発信した返信内容は非表示(「このツイートは表示できません」)となり、会話の全体像を正確に把握することはできません。
実際の被害者の手記や告白では、「裏ワザを探して怪しいツールに登録した結果、勝手に投資詐欺のダイレクトメッセージを友人たちにばら撒かれて孤立した」「フォロワー数千人のアカウントが一瞬で凍結された」といった痛恨の声が多数報告されています。

一般に知られていない盲点とネットの誤解|X公式プライバシー設定の仕組み
X公式プライバシー設定の根幹を理解することは、トラブルを未然に防ぐ上で重要です。2026年最新仕様まとめとして、セキュリティの基本仕様を整理します。
アカウントを非公開(鍵垢)に設定すると、以下のセキュリティ制御がサーバー側で強制適用されます。
・タイムラインの遮断:承認済みフォロワー以外には「ツイートは非公開です」と表示され、API経由のデータ送信もブロックされる。
・リツイートの禁止:フォロワーであっても、非公開ツイートを通常のリツイート機能で拡散することはできない。
・検索除外:X内部のキーワード検索および外部検索エンジンの検索結果から非公開ツイートが完全に除外される。
・フォロワー承認制:新規のフォロー申請は、アカウント保有者が1件ずつ手動で承認・拒否を選択する。
また、「鍵垢チェッカー」と呼ばれるツールについても誤解が広がっています。これらのツールが提供している機能は、公開されているプロフィール情報の変更履歴や、外部から観測可能なフォロワー数の増減差分を記録しているだけです。非公開に設定されたツイート本文やメディアデータを閲覧・解析する能力は一切備わっていません。
【専門家分析】なぜ人は鍵垢を覗きたがるのか?心理的背景と防犯リテラシー
なぜリスクを冒してまで、多くの人が「Twitterの鍵垢閲覧アプリ」を探し求めてしまうのでしょうか。ソーシャルメディア心理学およびサイバー防犯の観点から分析すると、そこには人間の根源的な「覗き見欲求(ボイヤーリズム)」と「情報格差への不安」が存在します。
「自分に隠れて悪口を言われているのではないか」「元パートナーや友人が鍵垢で何を呟いているのか知りたい」という心理は、SNS時代特有の承認欲求や関係性の不安から生じます。サイバー犯罪者はまさにこの「心理的バウンダリー(境界線)」が揺らいだ瞬間を狙い撃ちにし、非現実的なツールの甘言で罠に誘い込みます。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
SNSの健全な運用とセキュリティ対策において、どのような姿勢を持つべきでしょうか。判断基準を明確に示します。
【危険な行動・今すぐやめるべき人】
・非公式の鍵垢閲覧ツールや怪しい拡張機能を試そうとしている人
・「フォローなしで見る裏ワザ」を謳う有料情報商材やサイトにお金を払おうとしている人
・見知らぬアカウントからの連携認証リクエストを安易に承認してしまう人
【安全で健全なSNS利用ができる人】
・非公開アカウントの投稿を見る唯一の正攻法は「公式にフォローリクエストを送り、本人の承認を得ること」だと理解している人
・定期的にXの「設定とプライバシー > セキュリティとアカウントアクセス > アプリとセッション」を確認し、不要な外部アプリ連携を解除している人
・他者のプライバシー境界を尊重し、健全な距離感でSNSを活用できる人
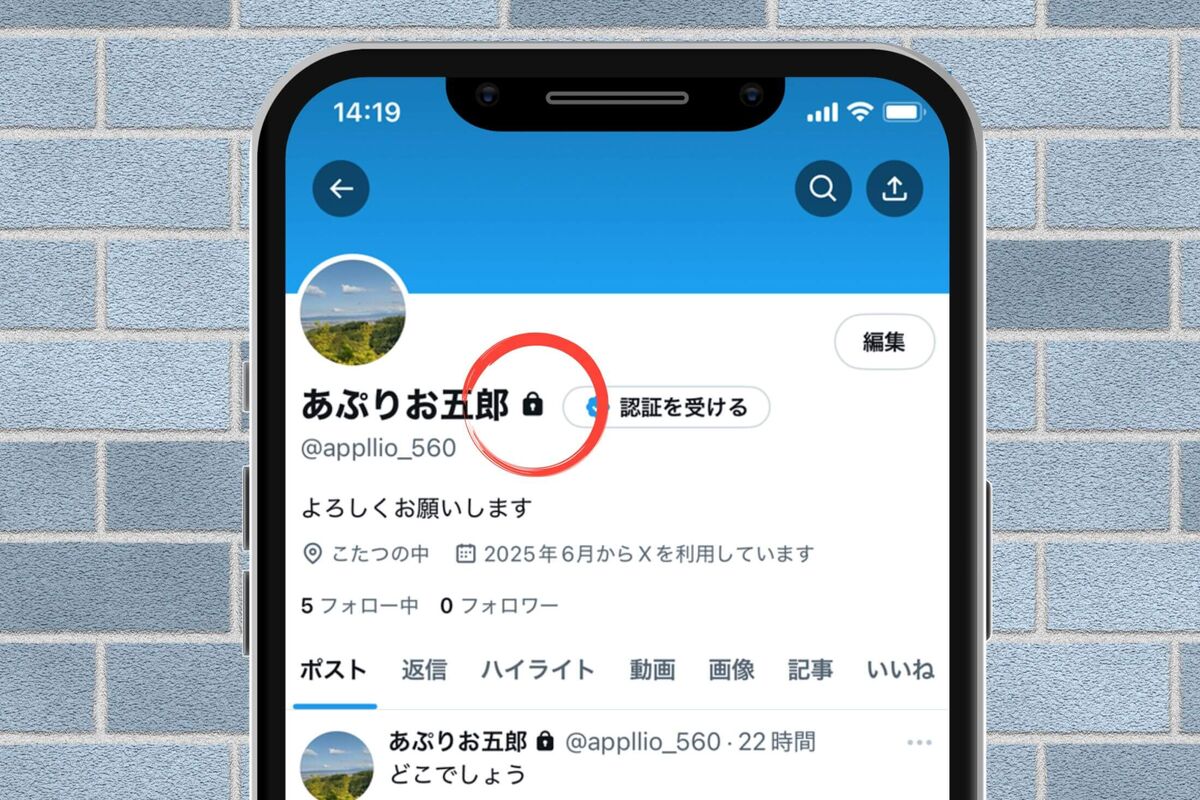
【Twitterの鍵垢閲覧アプリ】に関するよくある質問(FAQ)
Q1:フォロー許可なしで鍵垢を見る合法的な裏ワザは本当に1つもありませんか?
A1:存在しません。X公式の厳格なアクセス権限管理により、本人が手動でフォローを承認しない限り、投稿データそのものが閲覧者の端末へ送信されない仕組みになっています。「見られる」と主張するツールはすべて詐欺またはアカウント乗っ取り目的です。
Q2:怪しい鍵垢閲覧アプリに連携してしまった場合、どう対処すればいいですか?
A2:直ちにXの「設定とプライバシー」から「セキュリティとアカウントアクセス」→「アプリとセッション」→「連携しているアプリ」を開き、該当アプリのアクセス権を取り消してください。その後、速やかにパスワードを変更し、2段階認証(二要素認証)を再設定することをおすすめします。
Q3:サブ垢(裏垢)を作ってフォロー申請すれば相手にバレずに見られますか?
A3:プロフィールや投稿が全くない新規のサブアカウントからの申請は、相手に警戒されて拒否・ブロックされるケースがほとんどです。また、連絡先同期設定によっては「おすすめユーザー」経由で身元が推測されるリスクもあります。
Q4:過去に公開されていた頃のツイートであれば、アーカイブサイト等で見つかる可能性はありますか?
A4:公開されていた期間にクローラーが巡回していた場合は、GoogleキャッシュやWayback Machine等に断片的に残っていることがあります。ただし、非公開設定に切り替わった後の新規ツイートが外部アーカイブに保存されることは構造上ありません。
まとめ:甘い罠に騙されず安全なSNSリテラシーを身につけよう
「Twitterの鍵垢閲覧アプリ」という幻想は、人間の好奇心や不安を悪用したサイバー攻撃の典型的な手口です。技術的な裏付けのない非公式ツールに手を出すことは、自身の個人情報流出やアカウント乗っ取りを招くだけでなく、大切な友人やフォロワーを巻き込む深刻な被害へと発展します。
非公開アカウントの投稿を見る手段は、公式の手順に則ってフォローリクエストを送り、相手から信頼を得て承認してもらうこと以外にありません。甘い言葉に惑わされることなく、強固な防犯リテラシーを持って安全にSNSを活用していきましょう。 (出典: twitter 鍵 アカ 閲覧 アプリ(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
