個人情報の取り扱い鉄則!うっかり違反の罰則と2026年最新対策
ビジネスの最前線から日々の社内業務に至るまで、データの適正な管理が企業生命を左右する時代を迎えました。生成AIの業務実装やクラウドツールの普及が急速に進んだ2026年現在、かつてのような「形式的なプライバシーポリシーの掲示」や「パスワード付きZIPファイルの送付」といった形骸化した対策はもはや通用しません。
ひとたび管理手順を誤れば、莫大な金銭的損害のみならず、長年築き上げた社会的信用を一瞬で失うことになります。現場の「うっかりミス」がなぜ致命的な危機へと直結するのか、法規制の最新動向と現場で直面する生々しいリスクの実態を掘り下げます。
📌 【この記事の重要ポイントまとめ】
- 要点1:法改正と厳罰化の進展により、違反時の罰則と企業リスクは法人に対する最高1億円の罰金刑や社名公表など事業継続を脅かす水準へ到達。
- 要点2:個人情報保護法最新ガイドラインに準拠したプライバシーポリシー作成方法、利用目的の通知公表、第三者提供の同意の取得が全事業者に必須。
- 要点3:漏洩事故の主因は現場のヒューマンエラーであり、実効性のある安全管理措置の具体例の導入と従業員の個人情報管理教育が最大の防壁となる。
【2026年最新】個人情報の取り扱いで知っておくべき重要ルールと違反リスクの真相
日常業務で顧客データや名刺、応募者情報などを扱うすべての組織は、規模の大小を問わず個人情報取扱事業者としての法的義務を負っています。監督官庁である個人情報保護委員会の監視の目は年々厳格さを増しており、かつてのような「中小企業だから見逃される」という甘い認識は通用しません。
実務において最も警戒すべきは、悪意のない日常的な業務手順に潜む「うっかり違反」です。メール送信時のBCC指定ミスによる一斉送信、アクセス権限の設定不備によるクラウドストレージの公開状態放置、さらには社内チャットツールや生成AIの入力欄へ顧客の個人データを安易に投入する行為などが、深刻なインシデントとして連日報告されています。
ひとたび漏洩事案が発生した場合、法定の報告義務違反や改善命令違反に対して科される違反時の罰則と企業リスクは極めて重小です。命令違反に対する法人への罰金は最高1億円に引き上げられており、さらに委員会からの是正勧告や社名公表、被害者への損害賠償、取引停止といった二次被害が企業の経営基盤を根底から揺るがします。
個人情報保護法最新ガイドラインが求める実務要件と安全管理措置
事業者が遵守すべき行動指針は、個人情報保護法最新ガイドラインに明確に定められています。実務上、不可欠となる義務は「取得時のルール」「適正な保管・管理」「外部提供時の手続き」の3本柱で構成されます。
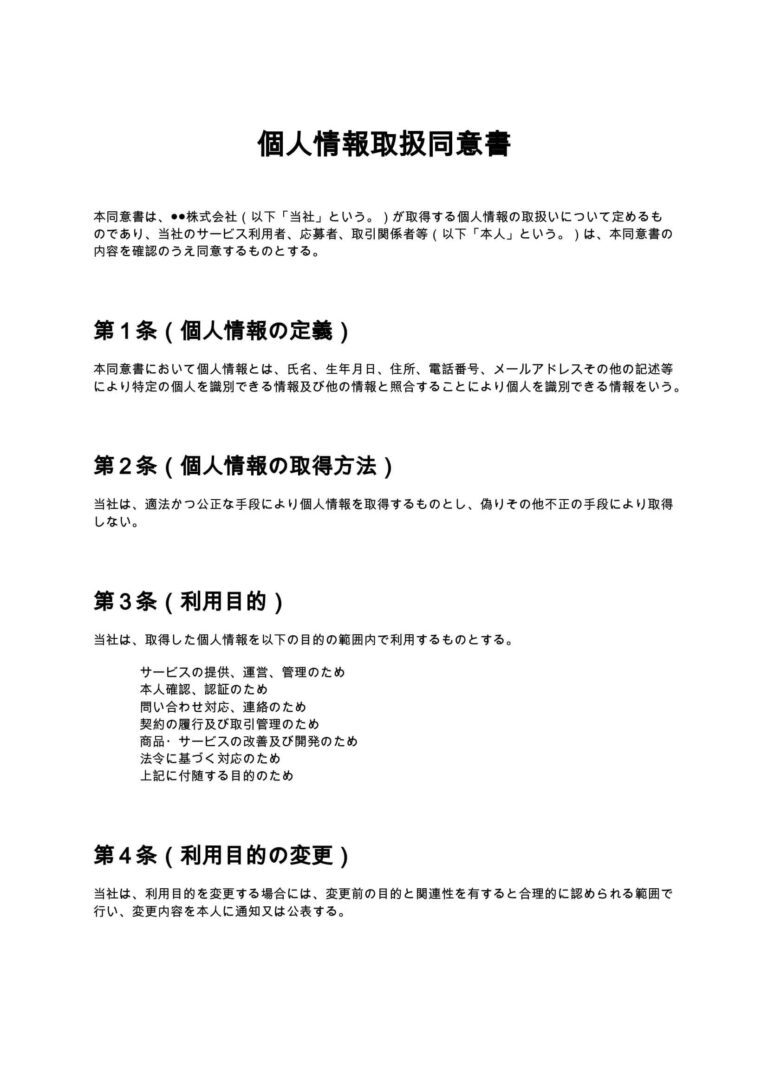
顧客や従業員から情報を取得する際は、あらかじめ利用目的の通知公表を行うか、本人の明示的な意思確認を伴う個人情報取り扱い同意書の取得が前提です。また、提携先やグループ会社であっても、原則として事前に第三者提供の同意を得なければデータを渡すことはできません。さらに、本人からの開示等請求の手続きに対しては、迅速かつ透明性を持った対応窓口の設置が義務付けられています。
そして、これらを技術的・物理的に支えるのが安全管理措置の具体例の実践です。組織的・人的・物理的・技術的な4つの観点から多層防御を構築することが、強固な個人情報漏洩対策の根幹をなします。また、高度なデータ利活用を進める企業においては、復元不可能な匿名加工情報と仮名加工情報の法的定義と制約の違いを正確に把握した運用が求められます。
| 管理区分・データ類型 | 詳細・実務要件 | 法的な規制基準 | 編集部の見解・評価 |
|---|---|---|---|
| 安全管理措置(技術・物理) | 多要素認証(MFA)の義務化、端末暗号化、アクセスログの1年以上保管 | 漏洩防止のための必要かつ適切な措置 | 単一パスワード運用は過失とみなされるリスク大 |
| 仮名加工情報 | 氏名等を削除・置換し、他の情報と照合しない限り特定不能にしたデータ | 内部分析限定(第三者提供は原則禁止) | 社内でのAI学習や統計処理に極めて有用 |
| 匿名加工情報 | 特定の個人を一切再識別できないよう不可逆的に加工したデータ | 第三者提供可能(公表義務あり) | 加工基準のハードルが高く専門的な検証が必須 |
| 漏洩報告義務 | 要配慮個人情報の漏洩、1,000件超の恐れ、不正アクセス被害 | 委員会への速報(概ね3日以内)と本人通知 | 隠蔽や報告遅延は一発で信用失墜を招く致命傷 |
【実態検証】企業の漏洩現場と従業員教育に見るリアルな落とし穴
セキュリティインシデントに関する取材を進めると、システムへの外部攻撃以上に、組織内部の脆弱性に起因する漏洩が後を絶ちません。ある企業の元情報システム担当者は「どれほど高額なセキュリティ基盤を導入しても、現場社員が私用チャットへ顧客リストを転送したり、退職間際にデータを持ち出したりする行為を防ぐのは容易ではない」と告白しています。
SNSやコミュニティ上でも「研修は年に1回の動画視聴だけで形骸化している」「業務の効率化を優先して個人用PCに作業ファイルを同期していた」といった生々しい声が散見されます。経営陣がセキュリティ方針を策定していても、現場の運用と乖離していれば事故は必然的に発生します。
こうした構造的欠陥を打破するために不可欠なのが、継続的かつ実践的な従業員の個人情報管理教育です。単なる条文の暗記ではなく、フィッシングメール訓練や実際の漏洩シミュレーション、生成AI利用時の規律など、現場の文脈に即した啓発を定期的に実施する組織体制が急務となっています。

一般に知られていない盲点とネットの誤解
情報管理の実務には、ネット上でまことしやかに囁かれる誤った解釈が数多く存在します。その代表例が「他社のプライバシーポリシーを流用・コピーすれば問題ない」という危険な認識です。
事業内容や取得データ、外部委託の有無が異なる他社の規約を複製した場合、自社の実態と乖離した利用目的の通知公表を行うことになり、結果として無断利用や同意無効の事態に直面します。プライバシーポリシー作成方法においては、自社の業務フローを棚卸しし、実際に取得するデータの種類と利用範囲を過不足なく明文化しなければ法的リスクを回避できません。
また、「同意書にサインさえもらえば何にでもデータを使ってよい」という誤解も根深く残っています。利用目的を「当社の事業活動全般」などと過度に包括的・曖昧に記載した個人情報取り扱い同意書は、法的効力を否定される可能性が高く、目的外利用として是正命令の対象となります。
【プロの結論】情報ガバナンスを機能させる組織体制の判断基準
情報セキュリティの破綻は、組織心理学における「心理的安全性の欠如」と「自己防衛的隠蔽」の産物でもあります。ミスを報告した社員が過度に糾弾される組織では、初期の微細なデータ紛失が隠蔽され、最終的に取り返しのつかない大規模漏洩へと発展します。
自社のリスク耐性を評価し、健全な情報管理体制を維持するための判断基準は以下の通りです。
【今すぐ体制刷新が必要な組織の兆候】
・プライバシーポリシーの改訂が2年以上行われていない
・クラウドサービスや業務ツールの利用が現場判断に丸投げされている(シャドーITの放置)
・ミスを即座に報告できるホットラインや透明性のある評価制度が存在しない
【信頼を獲得し事業成長を続ける組織の条件】
・経営層直下にデータ保護責任者が配置され、権限が付与されている
・安全管理措置の具体例が明文化され、年1回以上の棚卸しと監査が実施されている
・インシデント発生時の初動プロトコルが全従業員に周知徹底されている
【個人情報の取り扱い】に関するよくある質問(FAQ)
Q1:個人事業主やNPO法人でも個人情報保護法の義務は適用されますか?
A1:適用されます。取り扱う個人情報の件数や組織形態に関わらず、データベース等を事業活動に利用しているすべての事業者が「個人情報取扱事業者」として規制の対象になります。
Q2:顧客の相談内容やメールアドレスを生成AIに入力することは違反になりますか?
A2:AIサービス提供事業者が入力データを機械学習に二次利用する契約条件の場合、事前の本人同意がない限り「目的外利用」または「第三者提供」に該当し、法違反となるリスクが極めて高くなります。入力データが学習利用されない企業向けオプトアウト契約を結んだ環境でのみ利用する必要があります。
Q3:万が一、数件のメール誤送信を起こした場合でも個人情報保護委員会への報告は必須ですか?
A3:病歴や信条などの「要配慮個人情報」が含まれる場合や、財産的被害が生じる恐れがある場合、または不正アクセスによる事案であれば、件数に関わらず個人情報保護委員会への速報および確報と本人への通知が法的に義務付けられています。
Q4:従業員の退職時に顧客情報の持ち出しを防ぐ有効な対策は何ですか?
A4:入社時および退職時の秘密保持誓約書の締結に加え、私用端末へのデータ保存禁止措置、退職予告後のアカウント権限の段階的縮小、端末ログの保全といった技術的・組織的管理を複合的に実施することが有効です。

まとめ:信頼を勝ち取るコンプライアンス戦略の新基準
個人情報の取り扱いは、単なる法的な義務やバックオフィスの管理コストではありません。デジタル化が進展し、生活者や取引先が「自らのデータがどのように扱われているか」に極めて敏感な現代において、高度なデータガバナンスは最大の差別化要因であり、企業価値そのものです。
「うっかり」という油断を排除するシステム的な多層防御と、全従業員への実践的な教育を両輪で回すこと。透明性の高い管理方針を内外に明示し続ける姿勢こそが、不測のリスクから組織を守り、市場での持続的な信頼を獲得するための唯一の道筋です。 (出典: 個人 情報 取り扱い(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
