キーロガーとは?仕組みと感染の兆候・最新の対策法をプロが徹底解説
パソコンやスマートフォンの操作中、画面の向こう側に「見えない監視者」が潜んでいるとしたらどうでしょうか。キーロガー(Keylogger)は、キーボードやタッチパネルからの入力履歴を秘密裏に記録し、攻撃者のサーバーへ送信するサイバー攻撃の手口です。ログインIDやパスワード、クレジットカード番号、機密チャットの内容など、日常的に打ち込むあらゆるテキストがそのまま抜き取られてしまいます。
かつては標的型攻撃や一部の不正アクセスで用いられる特殊なツールという位置づけでしたが、近年は正規の管理ツールを装ったスパイウェアや、巧妙に偽装された入力アプリに組み込まれるケースが急増しています。本稿では、キーロガーの具体的な仕組みや分類、感染の兆候を見極める検出方法から、万が一侵入された際の駆除手順、被害を未然に防ぐ実効性の高い防御策まで、セキュリティの最前線からわかりやすく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:キーロガーはキー入力を丸ごと記録・盗取するツールで、主にソフトウェア型と物理的なハードウェア型の2系統が存在する。
- 要点2:感染するとパスワードやカード情報が盗まれ、アカウント乗っ取りや不正送金などの深刻な二次被害へ直結する。
- 要点3:多要素認証(MFA)やパスキーの導入、信頼できるセキュリティソフトでの定期スキャンが最も効果的な防御壁となる。
【基本構造】キーロガーの仕組みとパスワード抜き取り手口の全貌
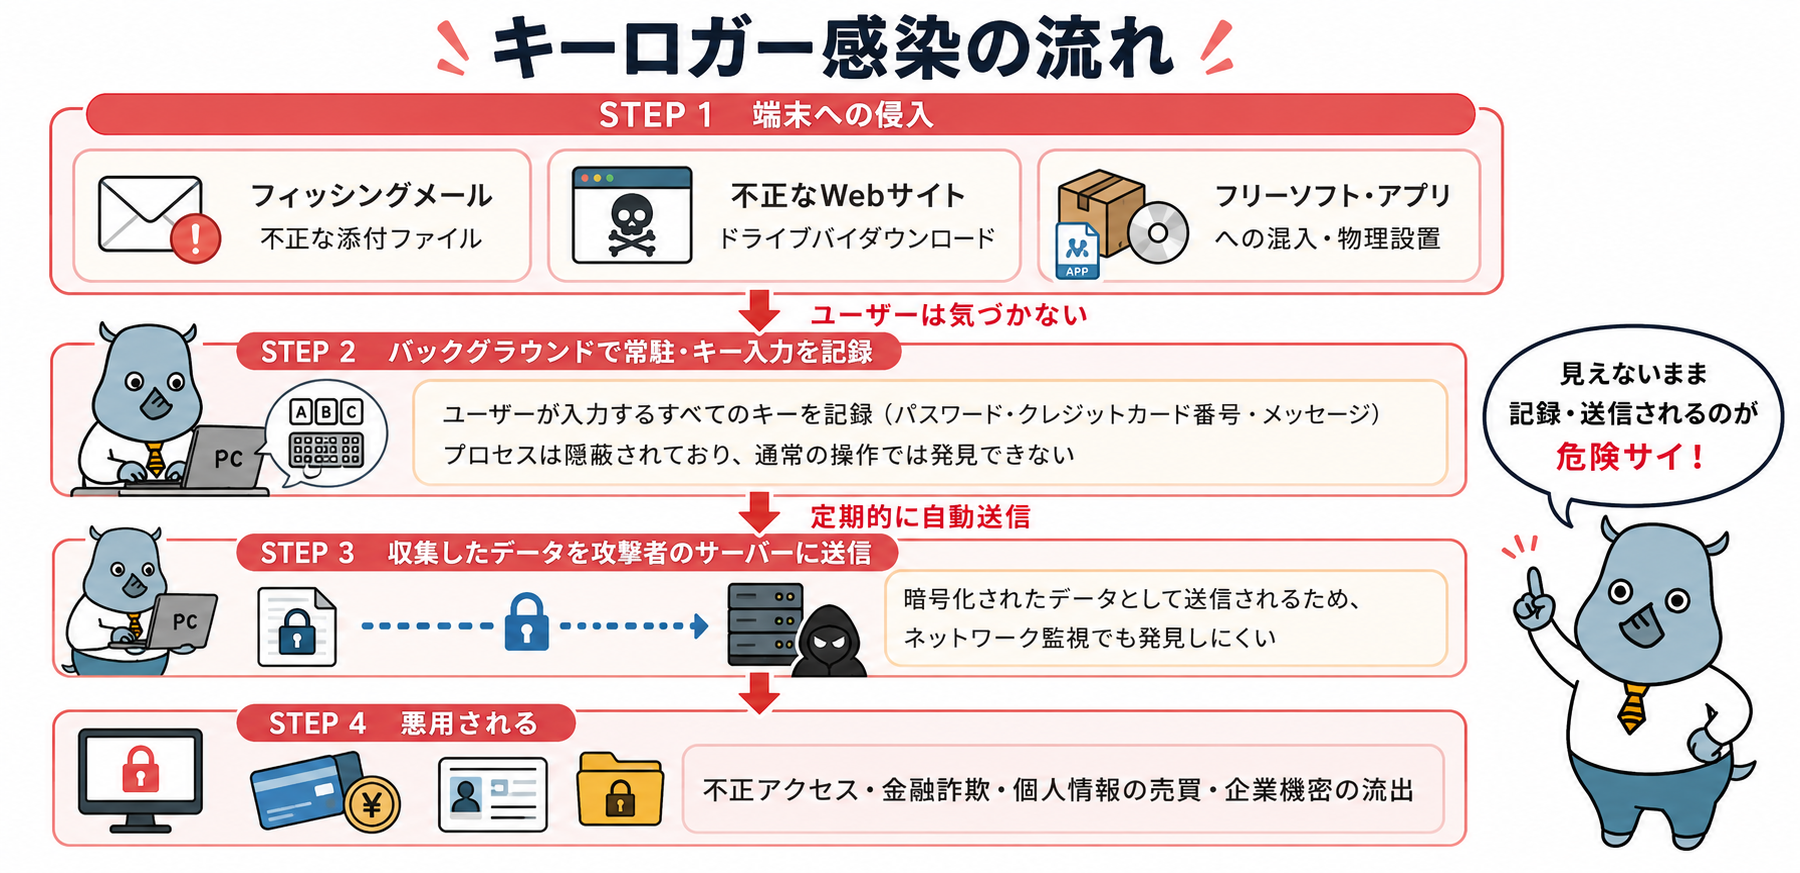
キーロガーの基本原理は極めてシンプルでありながら、それゆえに強力です。ユーザーがハードウェア(キーボード)や画面上のソフトウェアキーボードを操作した際、オペレーティングシステム(OS)に伝達されるキーストローク(打鍵情報)の信号を中間で横取り(フック)し、ログファイルとして保存します。
生成された打鍵ログは、あらかじめ指定された攻撃者の外部サーバーへ定期的に暗号化通信で送信されます。このとき、単に入力された文字列だけでなく、操作していた「アプリケーション名」「アクティブなウィンドウのタイトル」「入力された正確な日時」がセットで記録されるのが一般的です。これにより、攻撃者は「どのWebサイトのログイン画面で、どのIDとパスワードが入力されたか」を容易に特定できてしまいます。
キーロガーの感染経路としては、主に次のような手口が確認されています。
- フィッシングメールの添付ファイル:請求書や配送通知を装ったマクロ付き文書やZIPファイルを開かせる手口。
- 悪質なWebサイトからのドライブバイダウンロード:OSやブラウザの脆弱性を突き、閲覧しただけでバックグラウンドでインストールさせる手口。
- 無料ソフトや非公式アプリへの混入:ユーティリティソフトや改造ゲームアプリに密かに組み込んで配布する手口。
- 物理的なデバイス接続:社内や公共スペースのPCに、USB型の小型端末を直接挿し込む手口。

【実態検証】知らぬ間に奪われる脅威|アカウント乗っ取り被害事例と現場の生々しい証言
キーロガーによる被害の恐ろしさは、入力情報そのものが盗まれるため、「正規のユーザーがログインした」とシステム側に認識されてしまう点にあります。警視庁や情報処理推進機構(IPA)に寄せられる相談事例でも、被害者が異常に気づいたときには手遅れになっているケースが目立ちます。
ある国内企業の総務担当者は、取引先を装ったメールの添付ファイルを開いてしまった数日後、社内クラウドストレージの管理者アカウントが突如ロックされる事態に見舞われました。攻撃者はキーロガーで取得したマスターパスワードを使い、深夜帯に侵入。数千件に及ぶ顧客リストをダウンロードしたうえで、ランサムウェアを仕掛けて身代金を要求してきたといいます。担当者は「セキュリティ警告も出ず、普段どおり業務をしていただけで情報が抜かれていた」と現場の恐怖を語っています。
個人レベルでも被害は深刻です。オンラインゲームのプレイヤーが非公式ツールをダウンロードした結果、ログイン情報が抜き取られ、数百万円相当のレアアイテムやアカウント自体を転売された事例や、ネットバンキングの暗証番号を盗み出されて即座に不正送金が行われた事例が後を絶ちません。画面上には何も異変が現れないため、実被害が発生して初めて侵入に気づくという「ステルス性の高さ」が被害を拡大させています。
【徹底比較】ソフトウェア型 vs ハードウェア型の特徴と危険度データ
キーロガーは、侵入・動作する形態によって大きく「ソフトウェア型」と「ハードウェア型」に二分されます。それぞれの動作環境や検知の難易度、主な脅威レベルを整理した比較データは以下のとおりです。
| 項目 | ソフトウェア型キーロガー | ハードウェア型キーロガー |
|---|---|---|
| 主な侵入形態 | マルウェア感染、悪質アプリのインストール | PCとキーボードの間に挟むUSB機器、偽装変換コネクタ |
| 対象デバイス | Windows、Mac、Android、iOS(一部制限あり) | デスクトップPC、外付けキーボードを使用する端末 |
| セキュリティソフトの検知 | シグネチャ照合や振る舞い検知で検知・駆除が可能 | OS上からは正規キーボードに見えるためソフトでの検知は不可 |
| 設置の難易度 | 遠隔から不特定多数に対して一斉散布可能 | 物理的に端末へ接近し装着する必要がある |
| 主な発見・対策方法 | エンドポイント保護、定期フルスキャン、OS更新 | 背面ポートの物理的目視、USBポートロック |
主流は遠隔で感染を広げられるソフトウェア型ですが、オフィス環境やコワーキングスペース、ネットカフェなどでは、ハードウェア型による物理的な抜き取りリスクも決して軽視できません。

【スマホの罠】PCだけではない|スマートフォンのキーロガー感染と確認ポイント
「キーボードのないスマートフォンならキーロガーは関係ない」と考えるのは危険な誤解です。現代のスマートフォンは、タッチパネル上の文字入力を司る「キーボードアプリ」や「ユーザー補助機能(アクセシビリティ)」を悪用する形で、巧妙なキーロギングが行われています。
特にAndroid端末では、公式ストア外の野良アプリや、審査をすり抜けた不正ユーティリティがアクセシビリティ権限を要求し、画面上のタップ位置や入力文字をすべて傍受するスパイウェアが確認されています。iOS端末であっても、第三者によって不正な構成プロファイルがインストールされたり、非公式キーボードアプリに入力ログ送信機能が仕込まれていたりする危険性があります。
スマートフォンでキーロガーやスパイウェアの感染が疑われる主な兆候は以下の通りです。
- バッテリーの急激な消耗:バックグラウンドで常にログ記録と通信を行っているため、端末が熱を持ち電池の減りが異常に早くなる。
- データ通信量の不自然な増加:動画閲覧やゲームをしていないにもかかわらず、日夜問わずデータ送信が行われている。
- キーボードの入力遅延・誤動作:文字をフリック入力した際に引っかかりや不自然なフリーズが生じる。
- 見慣れないキーボードの追加:設定画面の入力ソースに、自身で導入した記憶のないキーボードや拡張機能が存在する。
【検出と駆除】キーロガー感染確認の具体的手順とスパイウェア駆除の実践
自身の端末にキーロガーが潜んでいないかを確認し、完全に排除するための実践的な手順を解説します。
1. 実行中プロセスの調査(PCの場合)
Windowsの場合は「タスクマネージャー」、Macの場合は「アクティビティモニタ」を起動します。「プロセス」タブを確認し、CPUやネットワーク帯域を不自然に消費し続けている見慣れないバックグラウンドプロセスがないかをチェックします。不審な実行ファイル名を発見した場合は、安易に停止するだけでなく、ファイルの保存場所(パス)を特定してください。
2. スタートアッププログラムと拡張機能の精査
端末の起動時に自動で立ち上がる設定になっているプログラム(スタートアップ)一覧を確認します。発行元が「不明」となっているものや、ランダムな英数字のファイル名は高リスクです。また、Webブラウザの拡張機能として動作するタイプも多いため、ChromeやEdgeの拡張機能一覧を定期的に点検し、不要なアドオンは削除します。
3. セキュリティソフトによる完全スキャンと駆除
疑わしい挙動を確認した場合、即座にネットワーク(Wi-Fiや有線LAN)を切断し、ログの外部送信を遮断します。そのうえで、最新の定義ファイルにアップデートした信頼性の高いセキュリティソフトを用いて「フルスキャン」を実行し、該当ファイルを隔離・駆除します。
万が一、ルートキットなどの高度な隠蔽技術でセキュリティソフトでも完全に除去できない兆候がある場合は、重要な個人データのみをバックアップしたうえで、OSの初期化(クリーンインストール)を行うのが最も確実な安全確保策となります。
一般に知られていない盲点と法的な落とし穴|キーロガーの違法性と正当利用の境界
キーロガーという技術そのものは、本質的には「打鍵を記録するプログラム」に過ぎません。そのため、利用される文脈や目的によって法的な評価が大きく分かれます。
他人のPCやスマートフォンに無断でキーロガーを仕掛け、パスワードや個人情報を盗み出す行為は、日本の法律において「不正アクセス禁止法違反」や「不正指令電磁的記録供用罪(刑法168条の2)」に明確に抵触する犯罪行為です。配偶者の浮気調査や交際相手の監視目的であっても、同意のないインストールは処罰の対象となります。
一方で、企業が自社の業務用PCに操作ログ監視ツールを導入したり、保護者が子どもの安全を守るためにペアレンタルコントロールツールを用いたりする行為は、正当な管理権限の範囲内として合法的に運用されています。しかし、企業導入であっても就業規則での明文化や従業員への事前周知が欠けている場合、プライバシー侵害を巡る労使トラブルに発展するケースがあります。技術の利便性と法的リスクの境界線には十分な配慮が求められます。
【プロの結論】被害を根本から防ぐ決定的な対策とセキュリティソフトの選び方
キーロガーの脅威に対して、「入力しない」ということは現代のデジタル社会において不可能です。したがって、防御戦略は「キーロガーが侵入しても認証を突破させない多層防御」と「侵入そのものを許さないエンドポイント保護」を組み合わせることが必須となります。
決定的な3大セキュリティ対策
- 多要素認証(MFA)および「パスキー(Passkey)」の全面導入:
万が一キーロガーによってIDとパスワードが漏洩しても、手元のスマートフォンによる生体認証(指紋・顔認証)やワンタイムパスワードがなければログインできません。パスキー環境では打鍵情報そのものが存在しないため、キーロガーを事実上無力化できます。 - パスワードマネージャーの自動入力機能を利用:
専用のパスワード管理ツールによる「ブラウザへの自動入力(オートフィル)」を活用すれば、キーボードを直接叩く回数がゼロになり、キーストロークの傍受を大幅に回避できます。 - 振る舞い検知(ヒューリスティック機能)に優れたセキュリティソフトの常時稼働:
未知のキーロガーであっても、「OSのキーストロークAPIをフックしようとする不審な挙動」をリアルタイムで遮断できる統合型エンドポイントセキュリティを導入することが極めて有効です。
【導入判断基準】どのような対策を選ぶべきか?
- 一般ユーザー・個人利用:まずは主要サービス(Google、Apple、金融機関)でのパスキー/2段階認証の設定を最優先してください。あわせて、Windows Defenderの有効化または実績ある市販セキュリティソフトを1基導入すれば十分な安全域を確保できます。
- リモートワーク従事者・企業端末:単体のウイルス対策ソフトにとどまらず、EDR(Endpoint Detection and Response)機能やUSBポートの物理的制御、パスワード管理の一元化を行う必要があります。共有スペースでの外部接続機器チェックも徹底してください。
【キーロガー と は】に関するよくある質問(FAQ)
Q1:ソフトウェアキーボード(画面上の入力)を使えばキーロガーは防げますか?
A1:完全には防げません。旧来の単純なハードウェア型キーロガーは回避できますが、高度なソフトウェア型キーロガーには「マウスクリック時の画面スクリーンショットを自動撮影する機能」が備わっているものが多く、画面上のどの文字をクリックしたかが視覚的に把握されてしまいます。
Q2:身に覚えのないキーロガーを完全に防ぐセキュリティソフトのおすすめ条件は?
A2:既知のウイルス定義ファイルとの照合だけでなく、プログラムの挙動を監視する「振る舞い検知機能」や「フィッシング対策機能」が標準搭載されている大手の総合セキュリティソフト(ESET、ノートン、ウイルスバスター、カスペルスキーなど)を選択するのが確実です。
Q3:ネットカフェやホテルの共用PCでログインしてしまった場合、どうすればよいですか?
A3:共用PCはハードウェア型・ソフトウェア型双方が仕掛けられているリスクが極めて高い環境です。もし利用してしまった場合は、直ちに自身の安全なスマートフォンから該当サービスにアクセスし、パスワードを変更したうえで「すべてのデバイスからログアウト」を実行してください。
まとめ:今後の動向と失敗しないための判断基準
キーロガーは、デジタル機器の根幹である「入力」という行為そのものを標的にするため、被害に気づきにくく、重大なプライバシー侵害や金銭被害をもたらす極めて悪質な脅威です。
しかし、その構造と手口を正しく理解していれば、過度に恐れる必要はありません。多要素認証やパスキーによる認証の強化、パスワードマネージャーの活用、そして不審なファイルを開かないという基本原則を徹底することで、リスクの大部分は遮断できます。日頃から端末の挙動に目を配り、万全のセキュリティ体制を整えてデジタル空間の安全を確保してください。 (出典: キーロガー と は(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
